Tampilkan postingan dengan label HACKER. Tampilkan semua postingan

Jumat, 21 Juni 2013

PERANG DUNIA MAYA AKAN TERJADI DI SELURUH DUNIA


Genderang Perang di Jagat Maya

Jihad-Defence-Indonesia - Jakarta : Setiap hari berjuta-juta serangan cyber masuk ke infrastruktur intenet Indonesia. Apakah itu pertanda genderang perang di dunia maya telah ditabuh? Lantas, bagaimana sistem pertahanan cyber itu dirancang? 

Presiden Amerika Serikat, Barack Obama, dan Presiden Cina, Xi Jinping, tampak akrab bercengkerama perihal keamanan cyber (cyber security) di Sunnyland, California, Amerika Serikat, akhir pekan lalu. Pertemuan informal dua pemimpin negara berpengaruh di dunia itu bermaksud merampungkan masalah keamanan cyber yang ditengarai menjadi kunci hubungan Amerika dan China pada masa mendatang.

Obama dan XI membahas keamanan cyber yang mencakup konsep perlindungan hak cipta (paten), menjaga rahasia bisnis maupun militer, serta mempertahankan infrastruktur Internet guna mencegah suatu sabotase yang berpotensi melumpuhkan suatu organisasi.

Seperti dilaporkan Washington Post, bulan lalu, peretas China dicurigai mengakses bagian dari desain senjata utama Amerika Serikat, termasuk sistem pesawat tempur maupun helikokter. Rupanya pemberitaan kemanan cyber ini mendapat tanggapan pemerintah AS cukup serius.

"Jika ini tidak ditangani, bila pencurian properti milik Amerika Serikat terus belanjut, hal itu akan mempersulit hubungan ekonomi dan menghambat hubungan kedua negara yang sangat potensial," kata Penasihat Keamanan Nasional Amerika Serikat, Tom Donilon, mengutip pernyataan Obama kepada Xi.

Xi menanggapi pernyataan tersebut dengan menentang segala bentuk kejahatan cyber, tapi dia tidak bertanggung jawab atas serangan terhadap AS. Menurut Xi, kemajuan teknologi yang begitu pesat bak "pedang bermata dua". China pun menjadi korban dari kejahatan cyber.

"Keamanan cyber seharusnya tidak menjadi akar penyebab saling curiga dan friksi antara kedua negara. Melainkan harus menjadi titik terang baru dalam kerja sama kami," kata Penasihat Senior Kebijakan Luar Negeri Xi, Yang Jiechi, seperti dikutip AP.

Menangkal Serangan

Pasca pertemuan Obama dan Xi, keamanan cyber juga menjadi salah satu topik hangat profesional teknologi informasi dan komunikasi (TIK) dalam diskusi panel ASEAN Chief Information Officer (CIO) Forum 2013, di Jakarta, Senin (10/6).

Direktur Jenderal Aplikasi Informatika, Kementerian Komunikasi dan Informatika (Kominfo), Ashwin Sasongko, mengatakan Indonesia melalui International Telecommunication Union (ITU) mengusulkan Global Convention on Cyber Security, yaitu kesepahaman bersama terkait keamanan cyber antarnegara.

"Kesepahaman antarnegara menjadi penting supaya tidak terjadi ketegangan. Ini menjadi penting karena aturan di setiap negara bisa berbeda-beda antara satu dengan lainnya," tandas Ashwin.

Untuk menangkal serangan cyber dari luar, lanjut Ashwin, Indonesia mempunyai lembaga Indonesia Security Incident Response Team on Internet Infrastructure (ID-SIRTII). "ID-SIRTII setiap hari memantau berjuta-juta serangan cyber yang masuk ke infrastruktur kita dari berbagai negara".

Wakil Ketua ID-SIRTII, Muhammad Salahuddien, memaparkan serangan cyber bisa melalui berbagai celah sebuah sistem operasi maupun aplikasi. Padahal, satu sistem operasi itu setidaknya ada aplikasi. "Serangan tersebut bisa berupa malware (program jahat) maupun lainnya," kata pria yang akrab disapa Salahuddien tersebut.

Serangan tersebut akan sangat berbahaya, lanjut Salahuddien, jika menyasar ke core internet services, yang terdiri atas routing atau IP system, DNS system, dan data center. "Core internet services menjadi base line informasi data di atasnya."

Apabila informasi data itu dianggap penting atau rahasia bagi suatu organisasi maka celakalah mereka karena data bisa disalahgunakan oleh peretas. Tak pelak, serangan cyber itu juga berpotensi mengadu domba suatu negara.

Salahuddien menceritakan Indonesia seolah-olah pernah diserang oleh peretas dari China serta Malaysia, tapi sebenarnya yang menyerang adalah peretas dari Myanmar. Beberapa waktu lalu ID-SIRTII juga menerima laporan 20 halaman kertas A4 bolak-balik dari Kedutaan Besar Amerika Serikat tentang serangan cyber dari Indonesia.

"Laporan itu berisi IP dari Indonesia menyerang secara terstruktur ke Amerika," kata Salahuddien. Runyamnya, lanjutnya, sebagian besar menggunakan go.id (domain/URL khusus lembaga Indonesia).

Karenanya, situs-situs lembaga Indonesia harus mendapatkan pengamanan khusus agar tidak disalagunakan oleh peretas. "Situs-situs pemerintah ini biasanya kurang terawat sehingga rentan diserang."

Situs-situs yang kurang terawat ini bisa menjadi sasaran empuk para peretas. Bahkan, situs itu bisa menjadi pemicu malapetaka bagi pemiliknya, apalagi situs penting bagi negara.

Direktur Pusat Teknologi Informasi dan Komunikasi, Badan Pengkajian dan Penerapan Teknologi (BPPT), Hammam Riza, menceritakan sebuah negara bisa diserang dan dilumpuhkan, seperti kasus Estonia, Kamis 10 Mei 2007. Saat itu, serangan cyber melumpuhkan jaringan keuangan. Pangkalnya, serangan menyasar ke bank terbesar Estonia, Hansabank.

"Untuk mengantisipasi kasus serupa, Indonesia perlu strategi nasional untuk keamanan cyber. Pasalnya, keamanan cyber itu tidak bisa hanya dilakukan oleh satu institusi, melainkan perlu kolaborasi antar stakeholder, semisal Kementerian dan Informatika RI, Kepolisian, dan lainnya," kata Hammam.

Kerentanan Sistem

Ashwin mengatakan, sejauh ini, Pemerintah Indonesia memunyai beberapa pendekatan khusus terkait keamanan cyber, di antaranya regulasi, lembaga, dan teknologi. Indonesia memunyai regulasi dalam bentuk undang-undang maupun peraturan pemerintah terkait keamanan cyber. Regulasi itu berisi aturan pemanfaatan Internet.

Adapun manifestasi dari pendekatan lembaga, lanjut Ashwin, selain ID-SIRTII, Kepolisian memunyai Unit Cyber Crime dan Kementerian Informasi dan Informatika membentuk Direktorat Keamanan Informasi. Sedangkan mengenai pendekatan teknologi, telah terbit SNI 27001, yaitu manajemen keamanan informasi yang dikeluarkan Badan Standardisasi Nasional (BSN).

"Peralatan komunikasi yang masuk Indonesia harus melewati sertifikasi. Jadi organisasi yang memperhatikan SNI 27001 otomatis sistem keamanannya sudah bagus," kata Ashwin.

Walaupun telah terbit SNI 27001, menurut Hammam, tidak ada jaminan suatu data informasi akan aman. Pasalnya, sistem keamanan itu tidak dimaknai sebagai suatu target, melainkan sebuah proses.

"Bukan berarti ketika kita mengunci pintu dengan sebuah gembok maka 100 persen aman karena ada orang jahat yang berusaha mencari celah untuk membuka gembok itu," jelas Hammam melalui suatu perumpamaan.

Prinsip keamanan itu, tambah Hammam, adalah seluruh rantai dari sistem informasi. Dari sebuah rangkaian rantai ada mata rantai yang lemah. Maka, di situlah orang yang tidak bertanggung jawab akan memutuskan rantai tersebut.

Keamanan cyber merupakan keniscayaan dalam dunia maya. Oleh karena itu, kata Hammam, suatu informasi perlu keamanan khusus karena menyangkut kerahasiaan, integritas, dan ketersediaan. "Keamanan cyber merupakan cara bagaimana kita mengamankan informasi tersebut sehingga harus lebih waspada," tandas Hammam. agung wredho.

Sumber : KLIK DISINI

Sabtu, 11 Mei 2013

KEMENTERIAN PERTAHANAN RI KEJAR PERETAS SITUS DIRJEN POTHAN, MOTIFNYA CUMA ISENG

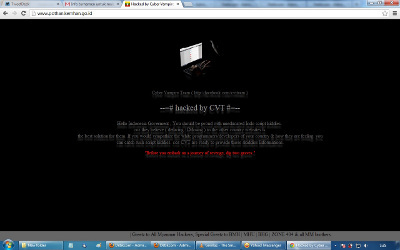
www.pothan.kemhan.go.id Dihack


Jihad-Defence-Indonesia - Jakarta :  Kementerian Pertahanan (Kemenhan) menyatakan, 

pembajakan situs www.pothan.kemhan.go.id tidak terlalu berbahaya. Kemenhan menduga 

pelaku pembajakan hanya iseng membajak akun garda pertahanan Pemerintah RI itu.

"Mungkin cuma iseng saja untuk ngetes kita saja," tutur Kepala Pusat Komunikasi 


Kemenhan, Brigjen Sisriadi dalam pesan singkatnya kepada detikcom, Sabtu (11/5/2013).

Kemenhan sendiri langsung mematikan website milik Dirjen Potensi Pertahanan (Pothan). 


Langkah itu dilakukan supaya situs milik Dirjen Pothan tidak dibajak lagi.

"Sekaligus kita trakcing siapa pelakunya. Untuk mencari pelaku kita gunakan alat tracker," 


ucapnya.

Sisriadi mengaku pihaknya kecolongan oleh para pelaku. Alasannya pelaku pembajakan, 


melakukan aksinya di saat hari libur di mana para pegawai IT Kemenhan sedang libur.

"Dia bajaknya hari libur, di saat para operator lagi libur. Makanya kita langsung matikan," 


ungkapnya.

Sebelumnya diberitakan, situs resmi milik Dirjen Pothan Kemhan, diretas oleh hacker yang 


belum diketahui identitasnya. Situs yang berlamat www.pothan.kemhan.go.id diretas dan 

tampilannya diganti tidak sebagaimana mestinya.

Situs tersebut berubah backgroundnya menjadi warna hitam dan dipenuhi tulisan 'Oops 


Myanmar Hacker Was Here'. Tulisan tersebut seolah menyindir pertahanan website milik 

pemerintah tersebut.

Di bagian bawah terdapat tulisan panjang berbahasa Inggris yang bertuliskan:

"Hello Indonesia Government , You should be proud with uneducated Indo script kiddies. coz 


they believe ( defacing / Ddosing ) to the other country websites is the best solution for 

them. If you would sympathize the white programmers/developers of your country & how 

they are feeling. you can catch such script kiddies. coz CVT are ready to provide those 

skiddies Informations," tulis hacker dalam situs www.pothan.kemhan.go.id

Seperti menantang pemerintah, para hacker juga meninggalkan alamat Facebook. Mereka 


menulis alamat Facebooknya yang bertuliskan 'Cyber Vampire Team ( 

http://facebook.com/cvtteam )'.

Sumber : KLIK DISINI

SITUS DIRJEN KEMENTERIAN PERTAHANAN RI DIRETAS CYBER VAMPIRE TEAM


Jihad-Defence-Indonesia - Jakarta : Situs resmi milik Potensi Pertahanan Kementerian Pertahanan Republik Indonesia (Dirjen Pothan Kemhan), diretas oleh hacker yang belum diketahui. Situs yang beralamat www.pothan.kemhan.go.id diretas dan tampilannya diganti tidak sebagaimana mestinya.

Hasil penelusuran yang dilakukan detikcom, Sabtu (11/5/2013), situs itu diretas oleh seseorang yang menggunakan inisial CVT. 

Situs tersebut berubah backgroundnya menjadi warna hitam dan dipenuhi tulisan 'Oops Myanmar Hacker Was Here'. Tulisan tersebut seolah menyindir pertahanan website milik pemerintah.

Di bagian bawah terdapat tulisan panjang berbahasa Inggris yang bertuliskan:

"Hello Indonesia Goverment, You should be proud with uneducated Indo script kiddies. coz they believe (defacing / Ddosing) to the other country websites is the best solution for them. If you would sympathize the white programmers/developers of your country & how they are feeling. you can catch such script kiddies. coz CVT are ready to provide those skiddies Informations," tulis hacker dalam situs www.pothan.kemhan.go.id

Tidak tanggung-tanggung para hacker juga meninggalkan alamat Facebook. Mereka menulis alamat Facebooknya yang bertuliskan 'Cyber Vampire Team (http://facebook.com/cvtteam)'.

Hingga saat ini pihak Kemenhan Belum bisa dikonfirmasi. Kapuskom Kemenhan Brigjen Sisriadi belum bersedia memberikan keterangan resmi.

"Nanti saya cek dulu," ujarnya saat dihubungi.(rvk/rna)

 Situs Dirjen Pothan Tidak Di-hack, Tapi Dibajak

Kementerian Pertahanan (Kemenhan) mengklarifikasi terkait peretasan yang terjadi di website www.pothan.kemhan.go.id milik Dirjen Potensi Pertahanan (Pothan). Kemenhan mengatakan situs itu tidak di-hack tapi dibajak.

"Kelihatan itu bukan di-hack tapi dibajak," ujar Kepala Pusat Komunikasi Kemenhan, Brigjen Sisriadi dalam pesan singkatnya kepada detikcom, Sabtu (11/5/2013).

Sisriadi belum bisa berkomentar banyak terkait kejahatan cyber yang menimpa website pertahanan milik Pemerintah Indonesia tersebut.

Sebelumnya diberitakan, situs resmi milik Dirjen Pothan Kemhan, diretas oleh hacker yang belum diketahui identitasnya. Situs yang berlamat www.pothan.kemhan.go.id diretas dan tampilannya diganti tidak sebagaimana mestinya.

Situs tersebut berubah backgroundnya menjadi warna hitam dan dipenuhi tulisan 'Oops Myanmar Hacker Was Here'. Tulisan tersebut seolah menyindir pertahanan website milik pemerintah tersebut.

Di bagian bawah terdapat tulisan panjang berbahasa Inggris yang bertuliskan:

"Hello Indonesia Government, You should be proud with uneducated Indo script kiddies. coz they believe (defacing / Ddosing) to the other country websites is the best solution for them. If you would sympathize the white programmers/developers of your country & how they are feeling. you can catch such script kiddies. coz CVT are ready to provide those skiddies Informations," tulis hacker dalam situs www.pothan.kemhan.go.id

Seperti menantang pemerintah, para hacker juga meninggalkan alamat Facebook. Mereka menulis alamat Facebooknya yang bertuliskan 'Cyber Vampire Team ( http://facebook.com/cvtteam )


Sumber : KLIK DISINI

Sabtu, 11 Agustus 2012

Rizki Gunawan, Hacker Jaringan Terorisme Segera Disidang


Menghacking situs MLM untuk mencari dana operasi teror

Rizki Gunawan, tersangka teroris yang ditangkap Detasemen Khusus (Densus) 88/Antiteror  Mabes Polri di Jakarta Mei lalu, akan segera maju ke meja hijau.

Berkas perkara milik jagoan hacking (meretas) itu dinyatakan lengkap oleh  jaksa.

”Berkasnya dinyatakan lengkap dan sudah dilakukan penyerahan tahap ke dua, atau P-21 pekan lalu,” kata sumber penyidik di Densus/88 Antiteror, yang meminta tak disebutkan namanya saat dihubungi Sabtu (11/8).

Yang dimaksud dengan tahap kedua, adalah penyerahan tersangka berikut barang buktinya ke pihak jaksa penuntut.

Langkah berikutnya adalah mempersiapkan persidangan.

”Kita harapkan bisa segera maju ke sidang. Rencananya sidang akan digelar di Pengadilan  Negeri Jakarta Barat,” imbuh sumber tersebut.

Hingga kini, sumber  itu melanjutkan, jika berkas Rizki yang dinyatakan lengkap untuk  sementara ini, hanya terkait unsur pendanaan teror.

Sedangkan soal jaringan masih banyak yang harus didalami. Itu termasuk dari segi tempat  pelatihan para militer di Poso dan juga anggota selnya.

”Masih kita gali terus. Sumbernya di Santoso, yang telah kita jadikan buronan. Santoso adalah sel teroris aktif yang paling kita cari saat ini. Namanya selalu muncul di beberapa aksi teror belakangan ini,” imbuhnya.

Seperti diberitakan, Rizki, sarjana muda akutansi ini berhasil membobol sebuah situs multi level marketing (MLM), dan mendapatkan dana haram senilai  Rp5,937 miliar.

Uang miliaran rupiah itu digunakan untuk mendukung berbagai kegiatan aksi terorisme, setelah sebelumya 'dicuci' dengan cara dibelikan beberapa benda di Medan yang telah disita Juni kemarin.

Aset-aset itu diantaranya adalah ruko tiga lantai di Azam Square, satu unit rumah beralamat di jalan Karya Kasih, satu unit rumah di Jalan Ekawarni no 4, dan satu ruko di Jalan Jenderal Sudirman.

Selain itu, satu mobil Daihatsu, satu Toyota Avanza, satu pickup Mitsubishi, satu motor Kawasaki Ninja, satu motor Yamaha Jupiter, satu Yamaha Vega,  satu Honda Supra, dan dua Honda Vario.

Juga ada perlatanan elektronik senilai Rp36 juta yang dibeli dari Hongkong melalui website.

Dengan dana itu Rizki memberi dukungan pelatihan para militer di Poso senilai Rp667 juta bersama tersangka lain, Cahya Fitrianta yang telah ditangkap Mei lalu.

Latar Belakang

Rizki Gunawan alias Rizki alias Roni alias Umar alias Udin alias Ronny Setiawan adalah lulusan komputer akutansi.

Diberitakan Beritasatu.com sebelumnya, seorang penyidik di lingkungan Densus  88/Mabes Polri mengatakan, jika Rizki juga terlibat dalam pendanaan pengeboman Gereja Kepunton, Solo pada 25 September 2011.

Sumber itu juga menceritakan, Rizki ikut latihan militer pada Januari-Februari 2011 dibawah pimpinan Santoso di Sulawesi Tengah.

Rizki memiliki keahlian merakit bom dan  senjata api.

Sementara Santoso adalah buron kasus penyerangan dan perampokan bersenjata di Bank Central Asia (BCA) Palu, tanggal 25 Mei 2011 yang menewaskan dua anggota Polri dan  seorang lagi luka berat.

Santoso juga Komandan Tim Asykari Jamaah Ansharut Tauhid (JAT) Wilayah Poso dan Palu, meski selalu  dibantah pengurus JAT.

Santoso diketahui telah enam kali mengadakan Latihan para militer.

Situs yang dihack (diretas) oleh Rizki mempunyai server di Malaysia.

Kini situs itu sudah down dan tak bisa  diakses lagi. Alamatnya di speedcashXXXXXX.XXX.

Rizki menghacking situs MLM untuk mencari dana operasi teror bersama Dedy Irawan (yang juga disiapkan sebagai pelaku bom bunuh diri PN Medan), dan  Andri Kurniawan alias Hendrik. Keduanya juga telah ditangkap Mei lalu.
Sumber : (Berita Satu)

Jumat, 20 Juli 2012

Wow! Hacker Ungkap Cara Kendalikan Pesawat Tak Berawak


Pesawat tanpa awak (ist)
Amerika Serikat - Pesawat tak berawak yang dikendalikan dari jarak jauh ternyata memiliki celah berbahaya. Seorang peretas asal Texas berhasil menemukan cara untuk mengendalikan pesawat tersebut.

Pesawat tak berawak atau yang biasa dikenal dengan sebutan Drone, banyak digunakan tentara Amerika Serikat untuk melakukan berbagai tugas militer. Misalnya untuk melakukan pengintaian di tempat-tempat yang sulit dijangkau.

Namun para peneliti dari University of Texas baru saja menemukan celah yang terdapat di sistem pesawat tersebut, seorang hacker bisa saja membajaknya dengan melakukan spoofing (mengacak) sinyal GPS yang ada di pesawat tersebut.

"Tak terbayangkan malapetaka apa yang bisa ditimbul dari GPS spoofer," ungkap Todd Humphreys, pemimpin tim riset tersebut. Seperti dikutipdetikINET dari foxnews, Jumat (20/7/2012).

Melihat lubang yang membahayakan itu, Humphreys beserta timnya pun menujukan temuannya kepada Departemen Keamanan Dalam Negeri Amerika Serikat dengan melakukan beberapa percobaan. Seperti mengirim kordinat GPS palsu ke pesawat tak berawak tersebut.

Dampak buruk yang ditimbulkan bisa bermacam-macam, bisa saja para kriminal mengenalikan pesawat tersebut lalu menabrakannya dengan bangunan atau pesawat lain. Oleh sebab itu para peneliti menghimbau untuk segera menambal celah tersebut.


Sumber : http://inet.detik.com/read/2012/07/20/111312/1970396/323/wow-hacker-ungkap-cara-kendalikan-pesawat-tak-berawak?991104topnews